

La Policía informó que solicitó a Google y Amazon el resguardo y bloqueo de la información almacenada por ITTI, firma del Grupo Vázquez. El anuncio deja una pregunta abierta: ¿las empresas ya ejecutaron esas medidas y qué bases quedaron protegidas? La información pública consultada no incluye sus respuestas ni una auditoría que permita descartar copias fuera del control de las autoridades.
El jefe de Cibercrimen, Diosnel Alarcón, explicó que el pedido comprende información de clientes financieros y asistentes a eventos, como la Expo y partidos de fútbol. Cuando mencionó que alguien podría haberse llevado datos en un disco para negociarlos, lo planteó como una hipótesis. No presentó una extracción comprobada.
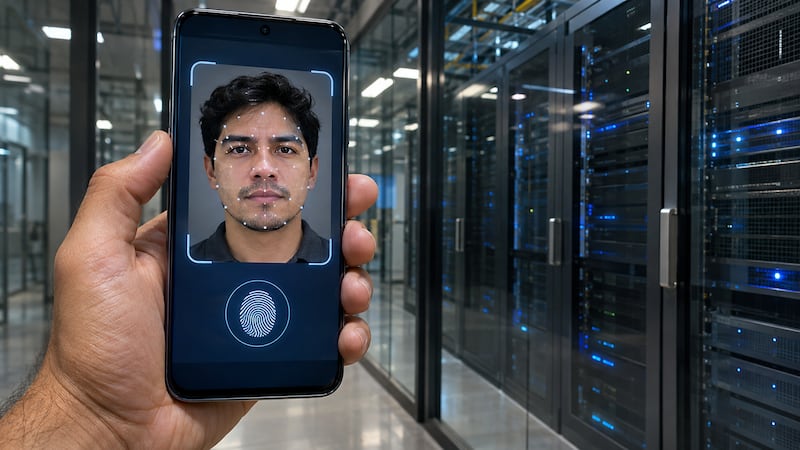
Los datos biométricos permiten reconocer a una persona mediante características físicas o patrones de comportamiento. Las huellas dactilares, los rasgos del rostro y ciertos patrones de voz son ejemplos. Los sistemas comparan una captura nueva con un registro previo para verificar una identidad.
Esos rasgos no se reemplazan como una contraseña. Su exposición puede facilitar intentos de suplantación, aunque disponer de una fotografía no permite automáticamente superar cualquier control de seguridad. El riesgo depende de la información comprometida y de las defensas de cada sistema.
Dentro del conglomerado, la identificación conectaba distintos servicios. UNID, presentado como acceso único para Ueno, la APF y otras plataformas, se identifica como producto de ITTI USA, LLC, domiciliada en Dallas, Texas. El aviso de privacidad de TUTI señala a esa empresa como responsable e incluye biometría en el identificador del usuario.
El documento contempla también datos financieros, transacciones, comportamiento e intercambio con otras empresas, además de almacenamiento en el exterior. Esto describe las prácticas previstas, pero no demuestra que todos los registros estuvieran físicamente en Texas.
El presidente del BCP, Jorge Schreiner, sostuvo ante el Senado el 9 de noviembre que los propietarios de Ueno buscaban capturar datos biométricos de millones de personas para construir una base y hacer negocios. Es un cuestionamiento al modelo empresarial, no una prueba de venta o filtración.
Ueno publicitaba protección certificada. Existe un certificado ISO 27001 de Staregister limitado al registro inicial mediante la aplicación para abrir cuentas de bajo riesgo. También anunció una ISO 27701 de privacidad. Esas referencias no acreditan por sí solas la custodia actual de todas las bases del grupo.
En ese contexto, el especialista Miguel Gaspar reclama precisar cómo fueron asegurados los registros, qué copias existen y quién accedió. En el Senado, Patrick Kemper y Lizarella Valiente presentaron un proyecto de declaración que insta al MITIC y al BCP a colaborar con la Fiscalía; la ficha consultada lo muestra en trámite.
La respuesta pendiente requiere documentos: quién administra cada base, cuándo se bloquearon accesos y qué revelan los registros de actividad. Cerrar el banco o incautar equipos no demuestra que desaparecieron las copias. La protección de los usuarios exige una custodia verificable.