

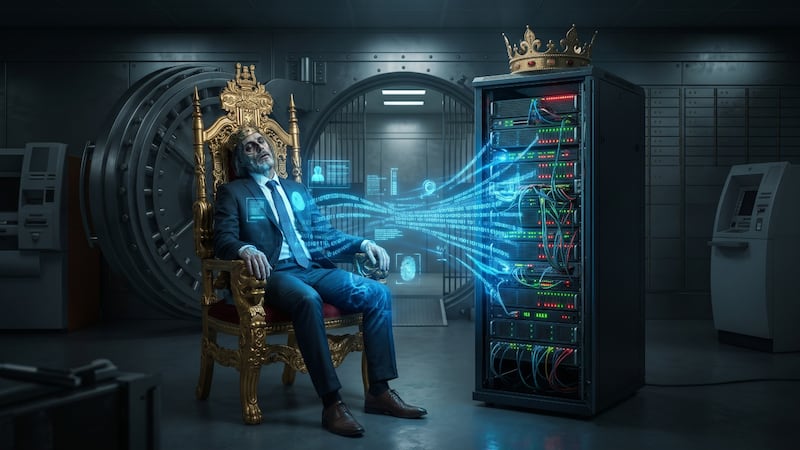
El banco murió; el verdadero soberano, su base de datos, sigue vivo y sin constitución. Kantorowicz explicó que el rey tenía dos cuerpos, uno mortal y otro político. Los bancos también, el patrimonial quiebra; el informacional perdura.
Ueno declaraba casi tres millones de clientes, el 60% de los adultos del país. Su contrato contempla validar identidad con datos biométricos y usarlos para conocer al “cliente tipo”; su política de privacidad admite compartir información con entidades vinculadas y aliados comerciales. Esa cláusula hoy quema: el sumario del BCP halló créditos a empresas vinculadas al Grupo Vázquez, controlante del banco. Los “vinculados” no son abstracción jurídica; son el núcleo de lo que se investiga.
Hay antecedentes. En agosto de 2025 se filtraron cien mil transferencias y datos sensibles; el banco lo desestimó como información maliciosa destinada a confundir y la Policía supo del caso por un comunicado. Hoy no hay prueba pública de que los datos se vendieran, ni de lo contrario. Esa incertidumbre es el daño.
En toda resolución hay una tentación, tratar la base de clientes como un activo más de la masa, vendible junto con la cartera. El BCP debería declararla intransferible como activo y limitar su uso a la finalidad original, pagar la garantía. Los datos no son colaterales; son personas.
El BCP debe, primero, ordenar la custodia legal de la base y congelar todo flujo hacia empresas vinculadas y terceros. Segundo, encargar una auditoría forense independiente de accesos y transferencias desde la conversión en banco, preservando evidencia con cadena de custodia (ISO/IEC 27037). Tercero, publicar un informe atestiguado: qué datos existen, quién accedió, qué salió. Y notificar a los titulares conforme a la Ley 7593/2025.
Si los clientes se reparten, el pago exige no tener deudas con la entidad y contar con cuenta en otro banco. Eso no autoriza a entregar la base. Rige la minimización, cada banco recibe solo identidad verificada, monto garantizado, cuenta destino e indicador binario de deuda; nada de historial transaccional, scoring, biometría ni contactos comerciales. Datos seudonimizados, canal cifrado, acceso a pedido del titular, registros inalterables y destrucción certificada al cierre.
¿ISO, NIST o COBIT? Capas, no rivales. COBIT para gobernar, quién decide y quién responde; ISO/IEC 27001/27002 y 27701 para los controles de seguridad y privacidad; NIST CSF 2.0 y su Marco de Privacidad para medir madurez. ISO se audita, NIST se mide, COBIT rinde cuentas.
Falta el antídoto contra la desinformación. Antes del colapso, las alertas se despacharon como creación de algún medio; hasta hoy los titulares discrepan sobre si la renuncia presidencial está consumada. En ese vacío prosperan los phishers: “reclamá tu garantía, ingresá tus datos”. Solo un informe verificable derrota al rumor.
Vive le roi, sí; pero constitucional.
William Shakespeare decía: “La mejor seguridad se encuentra en el miedo”.
Miguel Ángel Gaspar
+595 981 573157