

El experto en ciberseguridad Miguel Ángel Gaspar advirtió en conversación con Espresso Informativo que la modalidad delictiva conocida como SIM swapping o suplantación de la titularidad del chip constituye el principal vector de vulneración de cuentas de WhatsApp en la región, un ataque de ingeniería social que afecta tanto a la versión tradicional como a WhatsApp Business aprovechando que los usuarios omiten configurar sus ajustes de seguridad básica y mantienen la recuperación vía mensajes de texto (SMS).
Durante la entrevista, el especialista aclaró que este fenómeno no debe confundirse con una clonación técnica de teléfonos, sino con engaños dirigidos a las agencias telefónicas para transferir de forma fraudulenta la línea de la víctima a un nuevo chip.
Mecanismo del SIM swapping y vulnerabilidades
Según detalló Gaspar, los delincuentes acuden a los centros de atención de las operadoras y, mediante técnicas de manipulación o recargas de alto valor, simulan fallas en el dispositivo para solicitar la reimpresión del chip a su favor.
“No existe la clonación perfecta sin orden judicial. El SIM swapping es el traspaso subrepticio y fraudulento de la titularidad de la línea. Cuando la víctima pierde señal en su chip, no lo nota de inmediato porque está conectada a redes Wi-Fi, momento que los atacantes aprovechan para tomar el control mediante el SMS de recuperación”, precisó el especialista.
Nuevas políticas de WhatsApp Business y recomendaciones
Respecto al uso de WhatsApp Business, el experto instó a los emprendedores a revisar las nuevas condiciones comerciales implementadas por la plataforma corporativa de Meta, las cuales sancionan o suspenden cuentas que utilicen herramientas no autorizadas de inteligencia artificial o identificadores de llamadas externos.
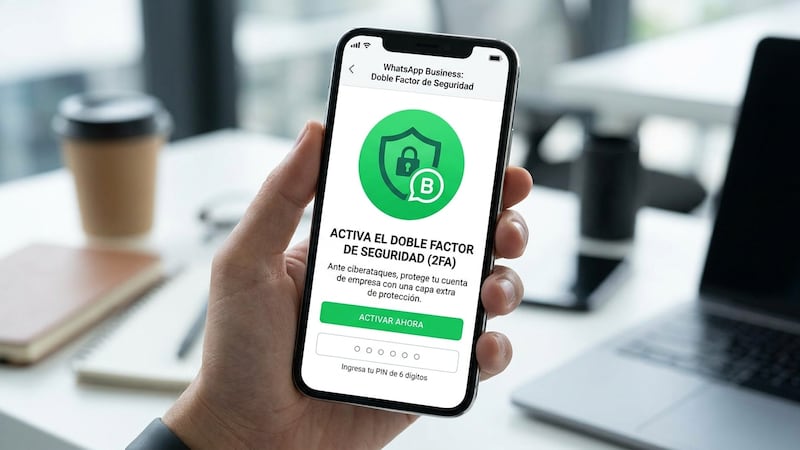
Para blindar las herramientas digitales, Gaspar recomendó activar de manera obligatoria la verificación en dos pasos con correo electrónico de respaldo, desactivar la previsualización de imágenes para evitar programas maliciosos y no abrir enlaces de procedencia desconocida.